


Gli hacker criminali stanno utilizzando un nuovo trucco che prevede l’utilizzo di caratteri nelle e-mail e far sì che queste appaiano scansionate in modo sicuro agli strumenti di sicurezza di Microsoft Outlook.
Sebbene la tecnica di phishing ZeroFont sia stata utilizzata in passato, questa è la prima volta che viene documentata come utilizzata in questo modo.

In un nuovo rapporto dell’analista di ISC Sans Jan Kopriva, il ricercatore di sicurezza avverte che questo trucco potrebbe fare un’enorme differenza nell’efficacia delle operazioni di phishing e che gli utenti dovrebbero essere consapevoli della sua esistenza e del suo utilizzo in natura.
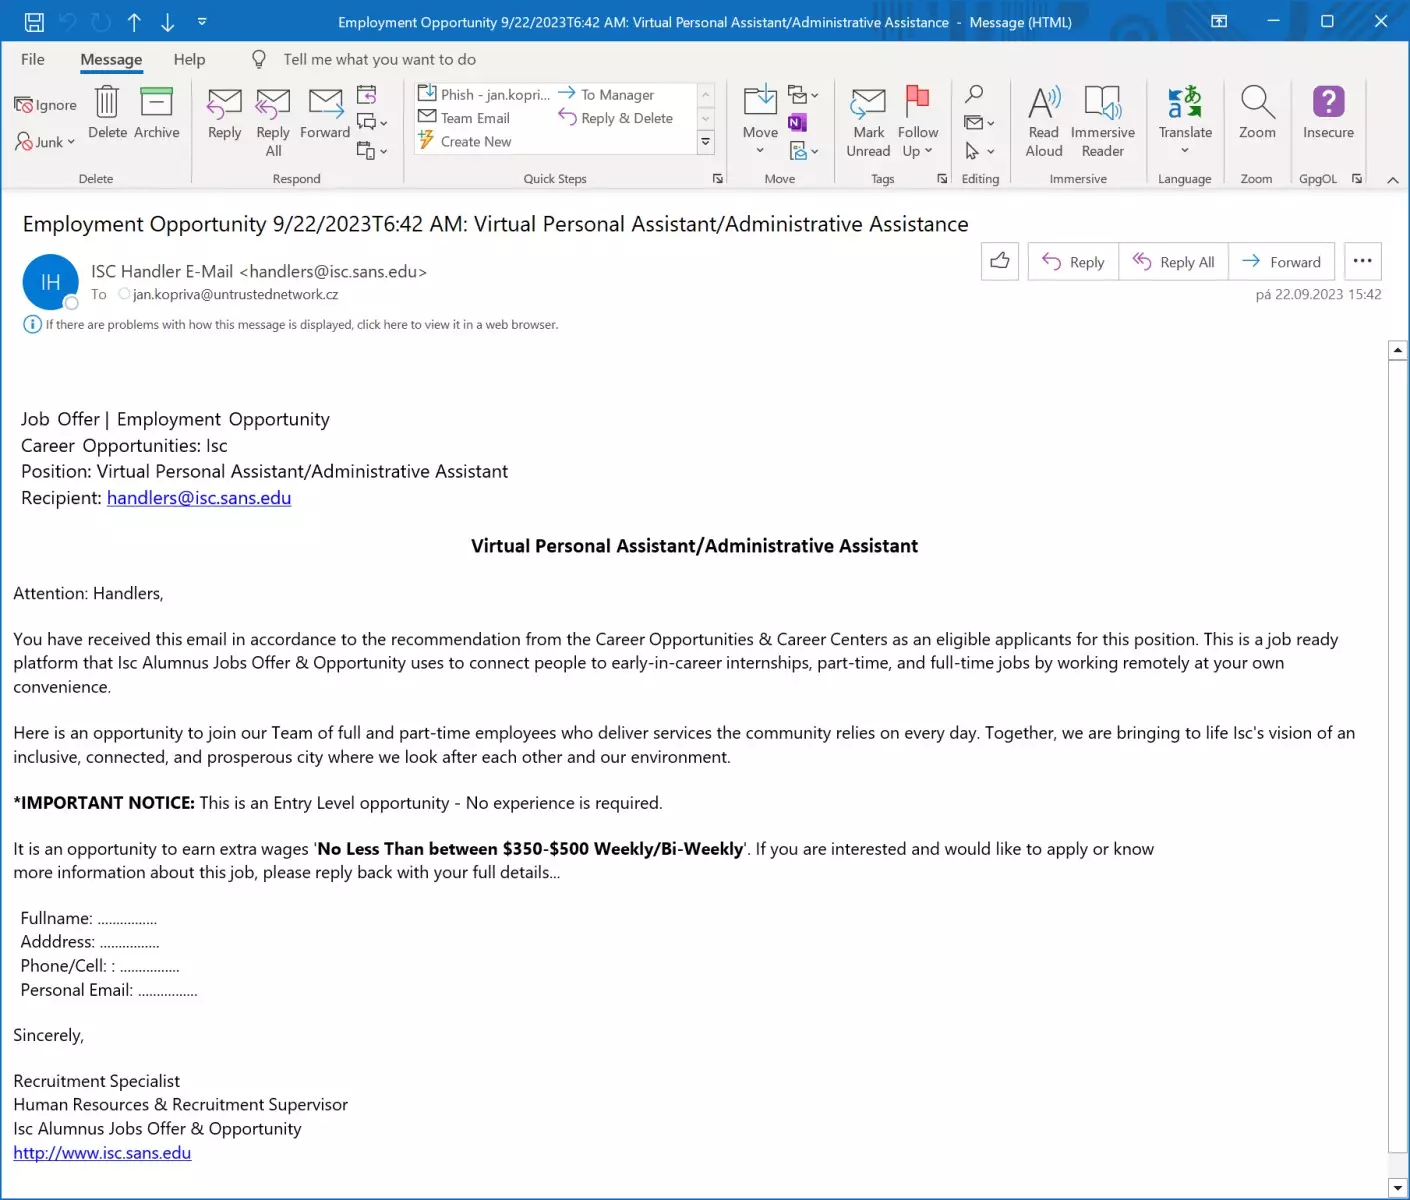
Nello specifico, una email di phishing rilevata da Jan Kopriva mostra che un malintenzionato utilizza l’attacco ZeroFont per manipolare le anteprime dei messaggi su client di posta elettronica ampiamente utilizzati come Microsoft Outlook.
L’e-mail in questione mostrava un messaggio diverso nell’elenco e-mail di Outlook rispetto al riquadro di anteprima. Come puoi vedere di seguito, nel riquadro dell’elenco delle email viene visualizzato “Scanned and secured by Isc®Advanced Threat protection (APT): 9/22/2023T6:42 AM”, mentre l’inizio dell’email nel riquadro di anteprima/lettura visualizza “Lavoro Offerta | Opportunità di lavoro.”
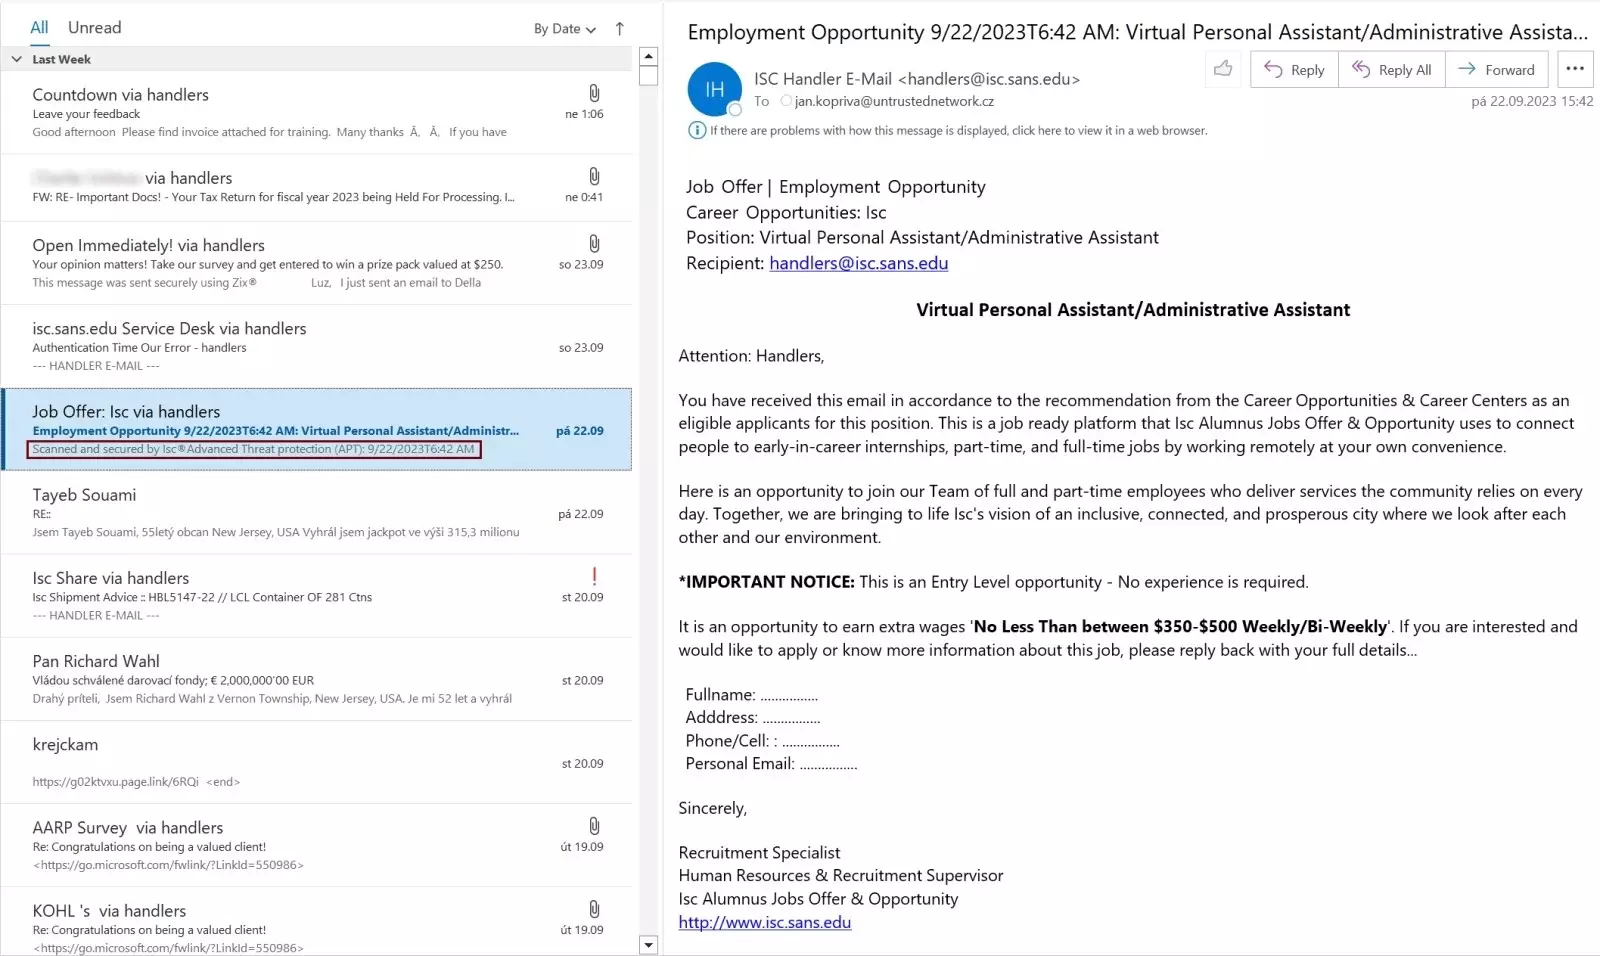
Ad esempio, può essere inviata un’e-mail ad un cliente che tenta di rappresentare una notifica sul limite di quota di Office 365. Il messaggio sembra un comune attacco di phishing tramite messaggio da parte del servizio amministrativo che normalmente verrebbe rilevato ma, in questo caso, non è stato contrassegnato da Microsoft come messaggio di posta elettronica di phishing.
Questa e-mail non è stata contrassegnata da Microsoft perché l’hacker criminale ha inserito testo casuale all’interno dell’e-mail per suddividere le stringhe di testo che avrebbero attivato l’elaborazione del linguaggio naturale di Microsoft.
In alcuni casi vengono utilizzate parole casuali. Questi caratteri inseriti vengono incorporati nel codice HTML per avere una dimensione del carattere pari a zero, rendendoli invisibili al destinatario dell’e-mail. Di seguito è riportato uno screenshot del codice HTML grezzo del contenuto dell’email, che mostra i caratteri ZeroFont inseriti.
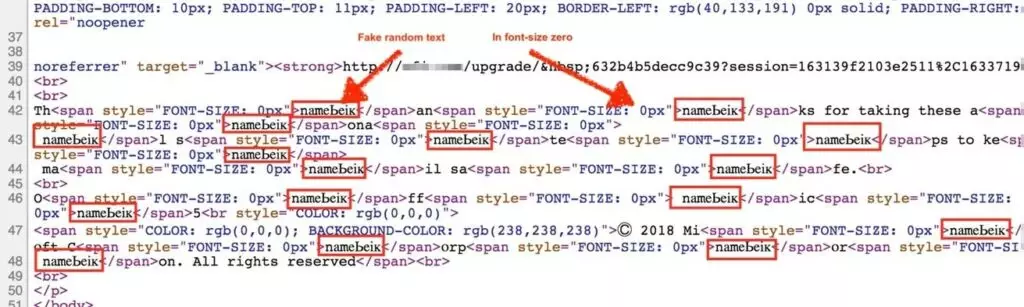
Quando il destinatario legge l’e-mail, tutto il testo con “FONT-SIZE: 0px” scompare, lasciando il testo che l’aggressore vuole che venga visualizzato.
Questo attacco mira a eludere i filtri di sicurezza inserendo termini benigni invisibili che si mescolano a contenuti visibili sospetti, distorcendo l’interpretazione del contenuto da parte dell’intelligenza artificiale e il risultato dei controlli di sicurezza.
Il metodo di attacco ZeroFont, documentato per la prima volta da Avanan nel 2018 , è una tecnica di phishing che sfrutta i difetti nel modo in cui i sistemi di intelligenza artificiale e di elaborazione del linguaggio naturale (NLP) nelle piattaforme di sicurezza della posta elettronica analizzano il testo.
Nel suo rapporto del 2018, Avanan ha avvertito che ZeroFont ha aggirato la protezione avanzata dalle minacce (ATP) di Office 365 di Microsoft anche quando le e-mail contenevano parole chiave dannose note.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].