


Recentemente, su un noto forum underground, sono emerse notizie allarmanti riguardo a presunte violazioni dei dati del Dipartimento della Difesa e della National Security Agency (NSA) degli Stati Uniti.
Gli annunci, postati dall’utente “Gostingr”, hanno destato preoccupazione tra gli utenti e gli esperti di sicurezza informatica, soprattutto per la natura sensibile delle informazioni coinvolte.

Secondo il post pubblicato dall’utente, i dati violati comprendono 325.498 righe contenenti nomi, email, numeri di telefono e indirizzi. Il file, in formato CSV, è stato compresso in un archivio ZIP con una dimensione di 6,3 MB, mentre la dimensione non compressa raggiunge i 14,6 MB.
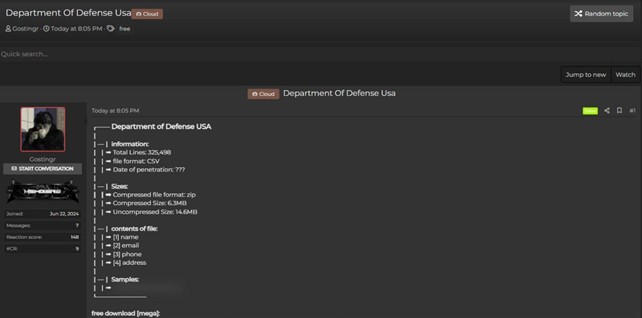
L’attore malintenzionato non ha fornito una data precisa dell’intrusione, lasciando quindi un alone di incertezza sul momento esatto in cui il sistema del Dipartimento della Difesa sarebbe stato compromesso.
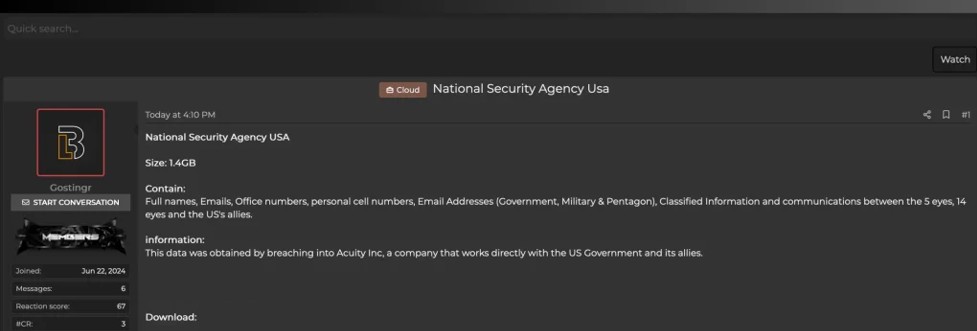
In un ulteriore post, lo stesso attore ha dichiarato di aver violato i dati della National Security Agency (NSA) degli Stati Uniti. Secondo quanto riportato, la dimensione del file violato è di 1,4 GB e contiene nomi completi, email, numeri di telefono degli uffici, numeri di cellulare personali, indirizzi email governativi, militari e del Pentagono. Questa violazione sarebbe avvenuta tramite un’intrusione nei sistemi di Acuity Inc., una società che lavora direttamente con il governo degli Stati Uniti e i suoi alleati.
Al momento, non possiamo confermare con precisione la veridicità della violazione, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo dovrebbe essere considerato come una ‘fonte di intelligence’.
Le implicazioni di tali violazioni sono estremamente gravi. Le informazioni personali di centinaia di migliaia di individui potrebbero essere utilizzate per vari scopi malevoli, tra cui il furto di identità, il phishing e altre forme di attacchi informatici. Inoltre, il fatto che si tratti di dati appartenenti a organizzazioni di rilevanza nazionale come il Dipartimento della Difesa e la NSA rende la situazione ancora più critica, poiché potrebbero essere coinvolti dati di personale militare e dipendenti governativi.
Al momento, non è possibile confermare con certezza la veridicità delle violazioni. Né il Dipartimento della Difesa né la NSA degli Stati Uniti hanno ancora rilasciato alcun comunicato stampa ufficiale riguardo gli incidenti. Senza una dichiarazione ufficiale, è difficile determinare l’effettiva portata del danno e se le informazioni diffuse sul forum siano autentiche.
Questi episodi sottolineano ancora una volta l’importanza della sicurezza informatica e della protezione dei dati sensibili. Le organizzazioni, specialmente quelle che gestiscono informazioni di rilevanza nazionale, devono adottare misure di sicurezza rigorose per prevenire tali incidenti.
Fino a quando non saranno disponibili ulteriori dettagli e conferme ufficiali, queste notizie devono essere trattate come fonti di intelligence e monitorate attentamente per eventuali aggiornamenti. Nel frattempo, è consigliabile che gli individui potenzialmente coinvolti prendano precauzioni per proteggere le proprie informazioni personali e rimangano vigili contro possibili tentativi di phishing o altre attività fraudolente.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].