


Gli hacker hanno sfruttato una vecchia vulnerabilità di Microsoft Office, CVE-2017-8570, per implementare il famigerato Cobalt Strike Beacon, prendendo di mira i sistemi in Ucraina.
L’attacco, rilevata dal Deep Instinct Threat Lab, inizia con lo sfruttamento del CVE-2017-8570, una vulnerabilità identificata per la prima volta nel 2017. Questa vulnerabilità consente agli aggressori di eseguire codice arbitrario tramite file appositamente predisposti, rendendolo un potente strumento per l’accesso iniziale.
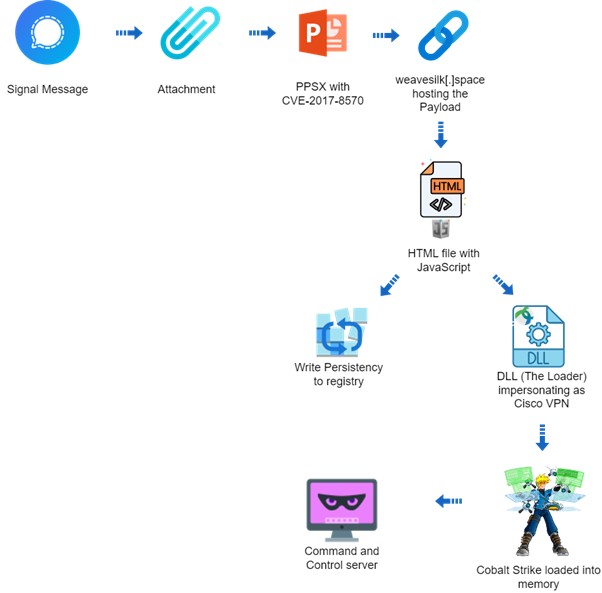

Gli aggressori hanno utilizzato un file PPSX (PowerPoint Slideshow) dannoso, mascherato da vecchio manuale di istruzioni dell’esercito americano dei carri armati di sminamento. Il file è stato progettato in modo intelligente per aggirare le tradizionali misure di sicurezza.
Comprendeva una relazione remota con un oggetto OLE esterno, utilizzando un prefisso “script:” prima di un URL HTTPS per nascondere il payload, evitare l’archiviazione su disco e complicare l’analisi. Questa tecnica mette in risalto la sofisticatezza degli aggressori e si concentra sulla furtività e sulla persistenza.
Nonostante l’analisi dettagliata, non è stato possibile attribuire l’operazione a nessun attore noto della minaccia. Questa mancanza di attribuzione aggiunge complessità alla difesa contro questi attacchi, poiché comprendere l’avversario è fondamentale per prevedere e mitigare le sue tattiche e tecniche.
Al centro di questa campagna c’è l’utilizzo di un loader personalizzato per il Cobalt Strike Beacon, uno strumento popolare tra gli aggressori informatici grazie alle sue potenti capacità di comando e controllo (C&C) e alla flessibilità nell’implementazione di ulteriori carichi utili.
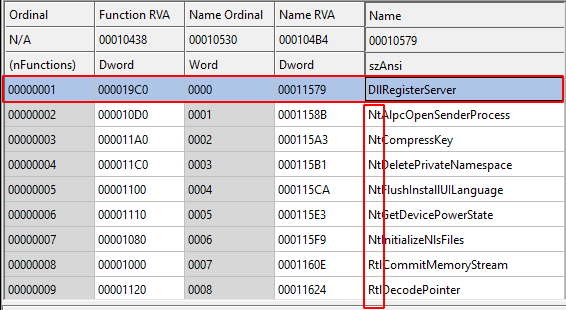
Il Cobalt Strike Beacon utilizzato in questo attacco è stato configurato per comunicare con un server C&C, abilmente mascherato da un popolare sito Web di fotografia ma ospitato in condizioni sospette.
La configurazione del Beacon includeva una versione crackata del software, indicata da un License_ID pari a 0, e istruzioni dettagliate per le comunicazioni C&C, inclusi il nome di dominio, l’URI e la chiave pubblica per gli scambi crittografati.
Questa configurazione non solo facilita un controllo efficace sui sistemi compromessi, ma complica anche gli sforzi dei difensori volti a intercettare o interrompere la comunicazione. La loro tecnologia ha rilevato con successo tutte le fasi dell’attacco, dalla consegna iniziale dei documenti all’esecuzione del Cobalt Strike Beacon.
Questa capacità di rilevamento completa è fondamentale in un panorama in cui gli aggressori evolvono costantemente i loro metodi per eludere il rilevamento.
Questo attacco sottolinea l’importanza della vigilanza e delle capacità di rilevamento avanzate nel campo della sicurezza informatica. Si consiglia alle organizzazioni di aggiornare regolarmente i propri sistemi per correggere vulnerabilità note come CVE-2017-8570.
Con l’evolversi della minaccia, rimane fondamentale per le comunità di sicurezza informatica condividere informazioni e collaborare sulle strategie di difesa, assicurandosi di rimanere un passo avanti rispetto agli avversari informatici.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.