


Come avevamo riportato qualche tempo fa, la cybergang Yanluowang ha colpito la CISCO ed oggi ha pubblicato alcuni dati nel suo data leak site (DLS).
Il gigante della tecnologia ha anche confermato che i dati della banda di ransomware sono stati rubati durante l’attacco informatico di maggio.
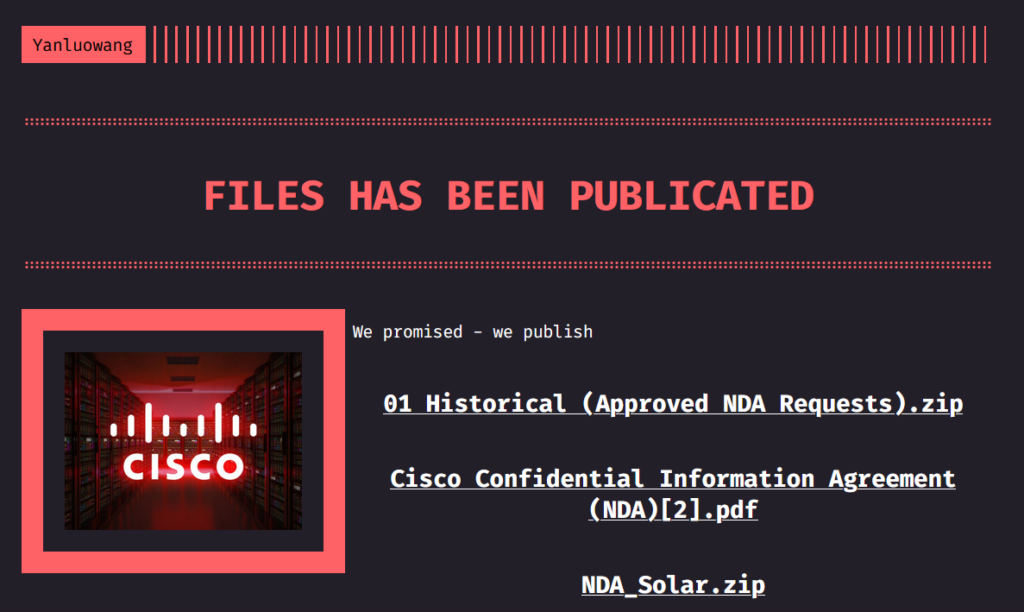

Il gruppo ha iniziato a pubblicare i dati rubati di recente, una tattica utilizzata dalle bande ransomware per ottenere pressione sulle vittime e quindi incentivarli a pagare il riscatto.
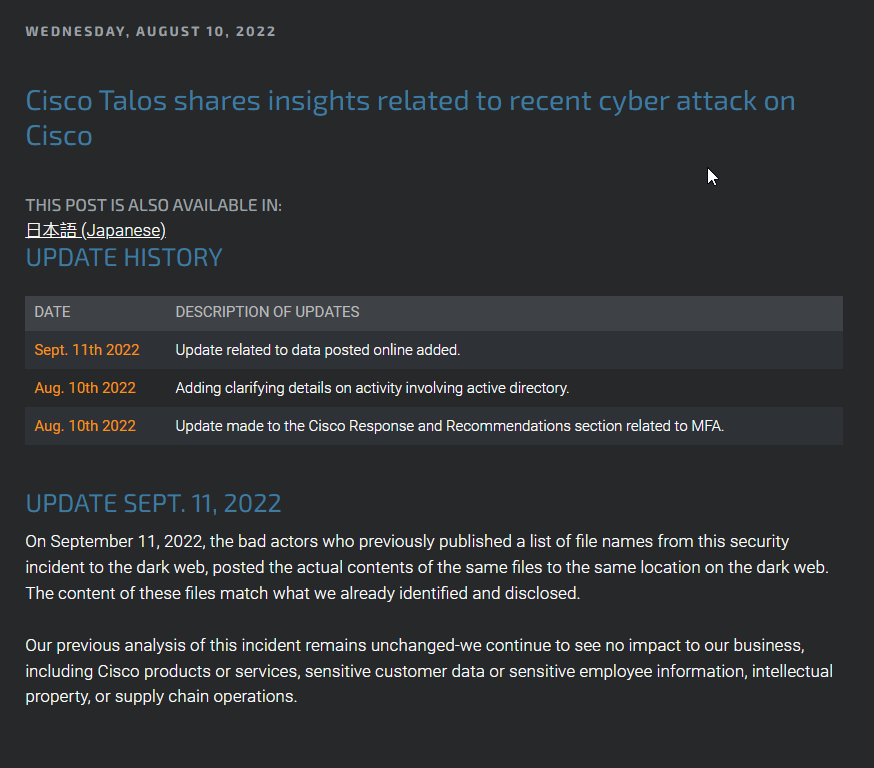
“L’11 settembre 2022, i malintenzionati che in precedenza avevano pubblicato un elenco di nomi di file di questo incidente di sicurezza sul dark web, hanno pubblicato il contenuto effettivo degli stessi file nella stessa posizione sul dark web. Il contenuto di questi file corrisponde a quello che abbiamo già identificato e divulgato”
ha affermato Cisco in un post sul blog .
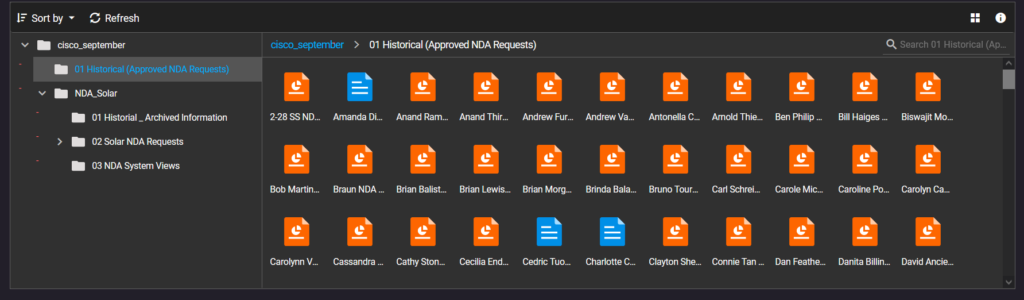
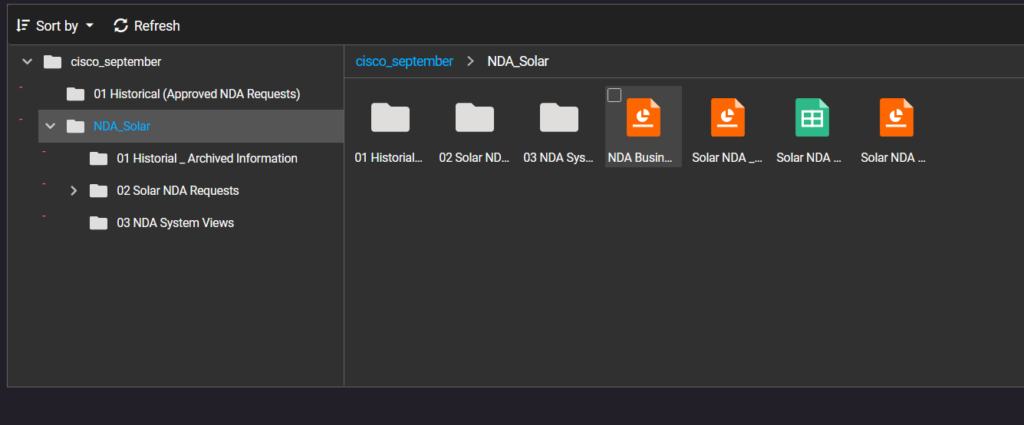
Utilizzano il directory explor messo a disposizione dalla cybergang Yanluowang, è possibile navigare all’interno dei documenti rubati.
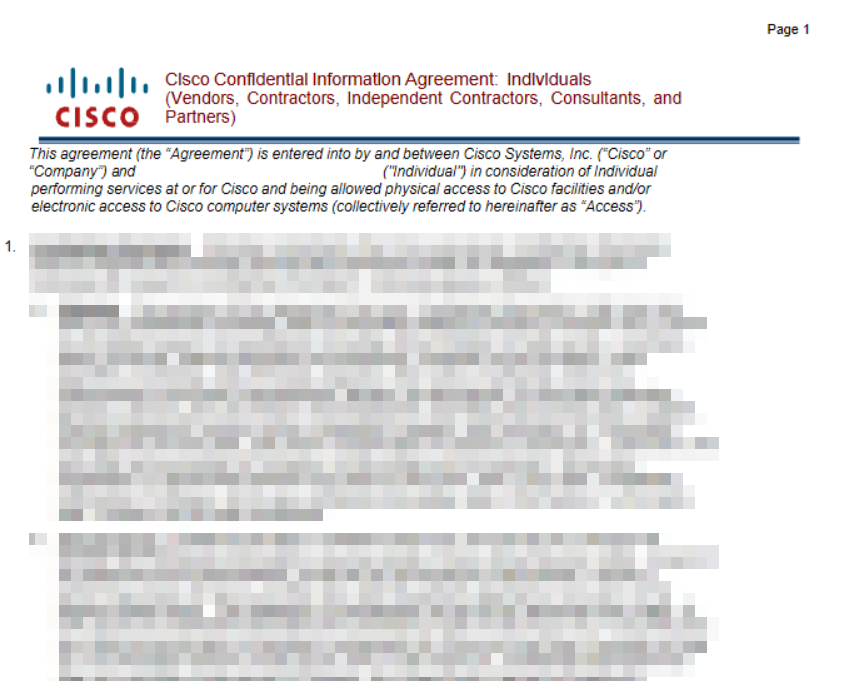
I file pubblicato sono due archivi, uno da 268 MB e l’altro da 276 MB oltre ad un documento in PDF dal nome “Cisco Confidential Information Agreement (NDA)[2].pdf”
Il Symantec Threat Hunter Team di Broadcom ha messo le mani sul malware dopo aver scoperto un dispositivo infetto. Il nome del ransomware Yanluowang si riferisce a Yanluo Wang, una divinità della religione cinese e del taoismo. La divinità è un giudice negli inferi, che giudica i morti nel loro cammino verso la reincarnazione o l’inferno.
Secondo il post sul blog di Symantec, i ricercatori hanno individuato per la prima volta un uso sospetto di AdFind, un legittimo strumento di query di Active Directory da riga di comando, sulle reti interne della vittima.
Lo strumento è uno tra i preferiti dai gruppi ransomware, poiché gli hacker possono usarlo come strumento di ricognizione e fornire agli aggressori le risorse di cui hanno bisogno per il movimento laterale.
Successivamente, il ransomware crittografa i file sul computer compromesso e aggiunge a ogni file l’estensione .yanluowang, rilasciando infine una richiesta di riscatto denominata README.txt sul computer compromesso.
Come molte altre note di ransomware, la nota di Yanluowang avverte le vittime di non contattare le forze dell’ordine o le società di negoziazione di ransomware.
Gli attori delle minacce minacciano che, se le regole vengono infrante, procederanno ad avviare un attacco DDoS contro la vittima, chiamando contemporaneamente i dipendenti e i partner commerciali delle vittime.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.